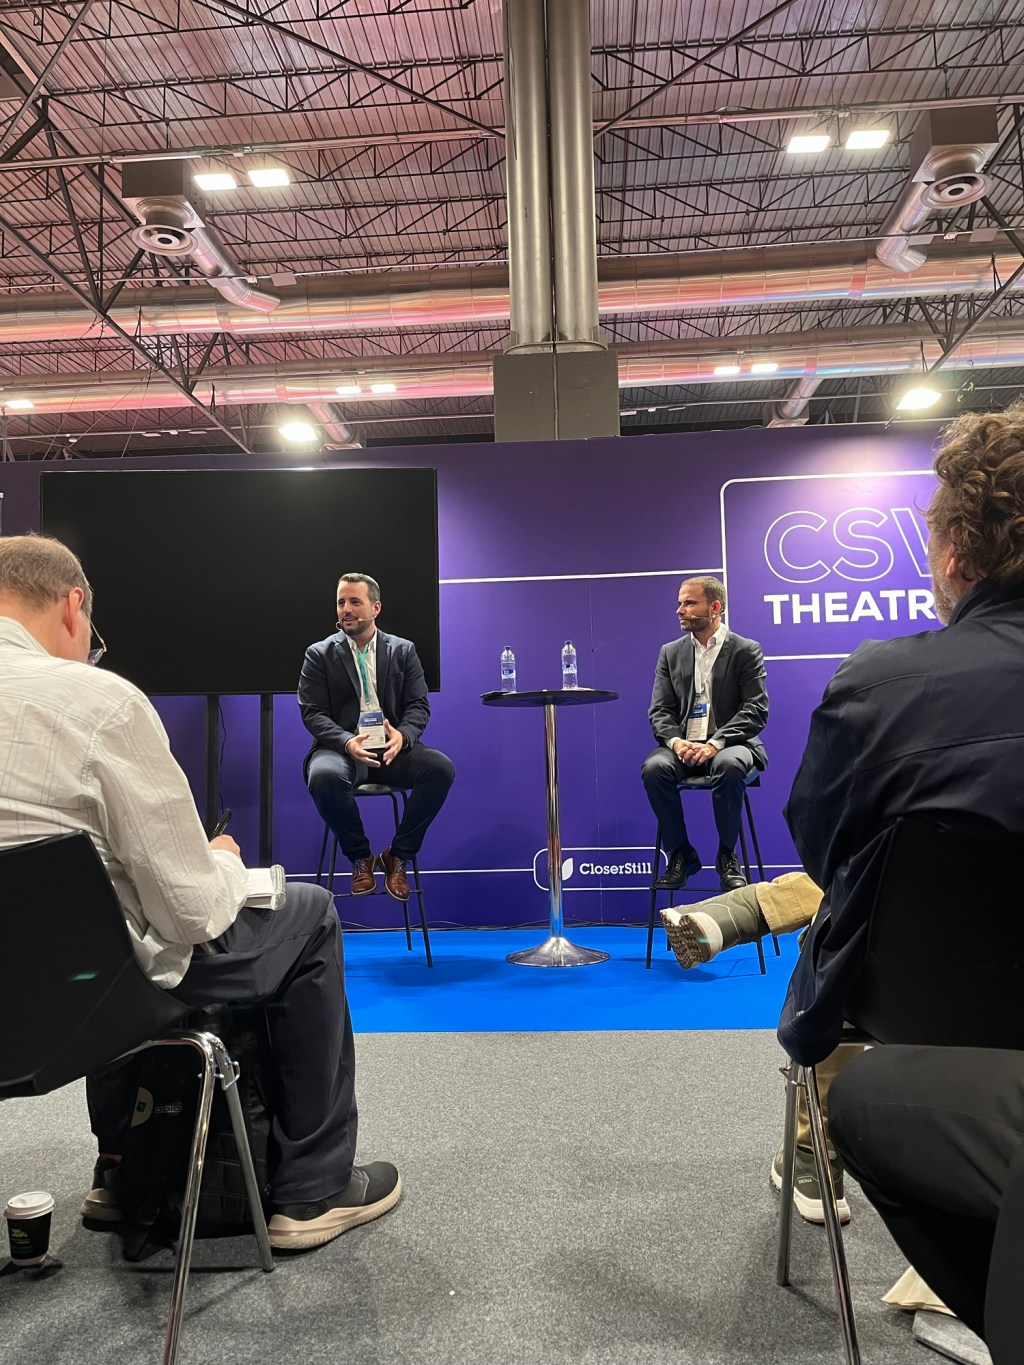
La gobernanza de la seguridad de la información y la protección de datos personales en el entorno corporativo exige un análisis continuo de la convergencia entre el marco regulatorio y la realidad operativa de los ciberataques. Durante la reciente feria TechShow Madrid, foro especializado en la divulgación de soluciones tecnológicas y gestión del riesgo digital, el debate se centró en la necesidad de superar el cumplimiento normativo formalista para dar paso a una resiliencia efectiva ante amenazas complejas y automatizadas.
Compartimos en este artículo las conclusiones de algunas de las sesiones de análisis y ponencias marco de este encuentro, que ayudan a fijar las líneas maestras de las buenas prácticas que deben regir la protección de los operadores de servicios esenciales.
Infraestructuras críticas y gobernanza del riesgo: más allá del cumplimiento formal
La protección de los sistemas de los que dependen servicios esenciales exige revisar las estrategias tradicionales de defensa perimetral. Durante la mesa de debate sobre infraestructuras críticas, Enrique Miranda, CISO de Ferrovial Energy, y Andrés Romero, Global CISO de Aleatica, analizaron las implicaciones de operar en entornos hiperconectados. Como subrayó Romero, la integración de arquitecturas abiertas provoca que la versión del software y el tipo de equipo resulten críticos, dado que la ausencia de un perímetro definido expone cualquier vulnerabilidad como un vector de entrada directo.
Uno de los factores determinantes en la evaluación del riesgo es la gestión de la cadena de suministro y la dependencia de terceros. Según expuso Enrique Miranda, las organizaciones recurren con frecuencia a proveedores de nicho que, al disponer de menores medidas de seguridad, pueden convertirse en la vía de entrada de un ataque indirecto; ante la falta de alternativas en el mercado para determinados componentes, las empresas deben reforzar sus propios controles compensatorios. Asimismo, Miranda advirtió del riesgo geopolítico derivado del uso de tecnología de bajo coste procedente de jurisdicciones ajenas al entorno europeo o estadounidense. Por su parte, Andrés Romero destacó la elevada concentración del mercado en grandes proveedores de Estados Unidos, escenario en el que la implantación de controles compensatorios resulta a menudo compleja o técnicamente inviable.
En materia de compliance y regulación (marcos como NIS2, la propuesta de Reglamento de Inteligencia Artificial o el RGPD), los ponentes coincidieron en que el cumplimiento normativo no debe entenderse como la meta final de la seguridad. Andrés Romero señaló que basar la estrategia únicamente en cumplir la norma es un riesgo, pues disponer de evidencias documentadas podría permitir superar auditorías, pero no garantiza la capacidad real de gestionar un incidente. En la misma línea, Enrique Miranda indicó que, si bien las obligaciones legales pueden ayudar a ordenar la seguridad en organizaciones con menor grado de madurez, el elemento clave es la resiliencia: ante una crisis, la prioridad no es contar con políticas almacenadas, sino saber cómo ejecutar los procedimientos mediante simulacros y pruebas periódicas.
El impacto de la inteligencia artificial y los tiempos de reacción completaron el análisis del estado del arte. Enrique Miranda situó la velocidad de respuesta como el nuevo perímetro defensivo, resaltando la necesidad de emplear la IA para responder en tiempo de máquina frente a atacantes que ya automatizan sus ofensivas. Andrés Romero abordó la asimetría del conflicto, recordando que el ciberdelincuente orienta el cien por cien de sus recursos a atacar, mientras que la organización debe dividir sus esfuerzos para garantizar la continuidad del negocio. Para mitigar esta exposición, Romero recommended el despliegue de soluciones SASE con arquitectura de acceso de confianza cero (ZTNA), la segmentación y el orden interno; por su parte, Miranda defendió la conveniencia de asumir la inevitabilidad de los incidentes para orientar la estrategia a la minimización del impacto y la rápida recuperación.
La Cyber Kill Chain: respuesta técnica y coordinada ante ataques por fases
El análisis de las fases de un ciberataque fue objeto de desarrollo en la ponencia de Carlos Tortosa, responsable de grandes cuentas de ESET España, dedicada al modelo Cyber Kill Chain. Diseñada originalmente por Lockheed Martin, esta metodología describe la secuencia que sigue un atacante a través de siete etapas consecutivas —desde la fase inicial de reconocimiento hasta el control remoto y el logro de su objetivo—. La premisa fundamental del modelo radica en que la interrupción del ataque en cualquiera de sus eslabones iniciales neutraliza la amenaza antes de que cause un daño efectivo.
Tortosa situó la gravedad del escenario actual al señalar que en el último año los ataques reportados se han incrementado en más de un 40 %, habiéndose registrado el pago del rescate en un 28 % de los casos de ransomware. Dado que cada etapa de la cadena de destrucción emplea técnicas diferenciadas, el ponente enfatizó que una herramienta aislada resulta insuficiente. La estrategia corporativa debe estructurarse mediante soluciones combinadas que permitan la prevención, la preparación y la detección continua en cada fase de la amenaza.
Además de las medidas tecnológicas y lógicas, Carlos Tortosa destacó el papel crítico del tiempo de respuesta y la preparación organizativa. La formación del personal y la existencia de protocolos de actuación claros resultan determinantes para contener el incidente de forma rápida, reduciendo la exposición legal y el impacto operativo de la brecha.
Buenas prácticas sobre el terreno: el simulacro de brecha de seguridad en Hackron 2026
La aplicación práctica de estos criterios analíticos tendrá un hito destacado el próximo 6 de noviembre de 2026 en Gran Canaria con la celebración de Hackron (https://www.hackron.com). Reconocido como uno de los congresos internacionales de ciberseguridad más relevantes y con mayor orientación práctica, Hackron reúne a expertos de diversos países para evaluar metodologías avanzadas de defensa e investigación informática, impulsado fundamentalmente por figuras referentes del sector como Igor Lukic.
En esta edición se llevará a cabo un simulacro interactivo de brecha de seguridad que recreará un incidente de alto impacto sobre operadores de infraestructuras críticas. La actividad contará con un panel multidisciplinar de ponentes formado por Igor Lukic, Cecilio Sanz, Pablo Burgueño, Selva Orejón y Miguel Ángel de Castro Simón, junto con la participación de la firma Fortinet y la representación técnica del CCN-CERT.
Esta sesión conjunta permitirá analizar en tiempo real los mecanismos de respuesta técnica, legal y organizativa exigibles ante un incidente grave, poniendo a prueba la toma de decisiones y la coordinación de los equipos de gestión de crisis bajo el estándar de la debida diligencia.